
PHPの重大脆弱性 一体何が起こってるの?
2026年10月21日、XServerのサーバーパネルを開こうとしたら、いつもの画面ではなく緊急対応のお知らせが表示されました。
PHPの重大な脆弱性への対応として、サーバーパネルやファイルマネージャーなどの管理機能を一時的に停止されているとのことでした。
最初は「XServerがなんか対応したな」くらいに思っていました。
ところが調べ始めると、Cloudflareが緊急WAFルールを投入し、日本政府が注意喚起を出し、国内のサービスが次々と停止していました。
思っていたより、はるかに大騒ぎです。
この記事は、2026年10月21日21時16分時点で確認できた情報を整理したものです。修正版の公開予定は同日23時。つまり、まだ脆弱性の全容も修正版も公開されていない、騒動の真っ最中です。
きっかけはXServerの管理画面だった
今回の騒動を知ったきっかけは、XServerの管理画面が閉じられていたことでした。
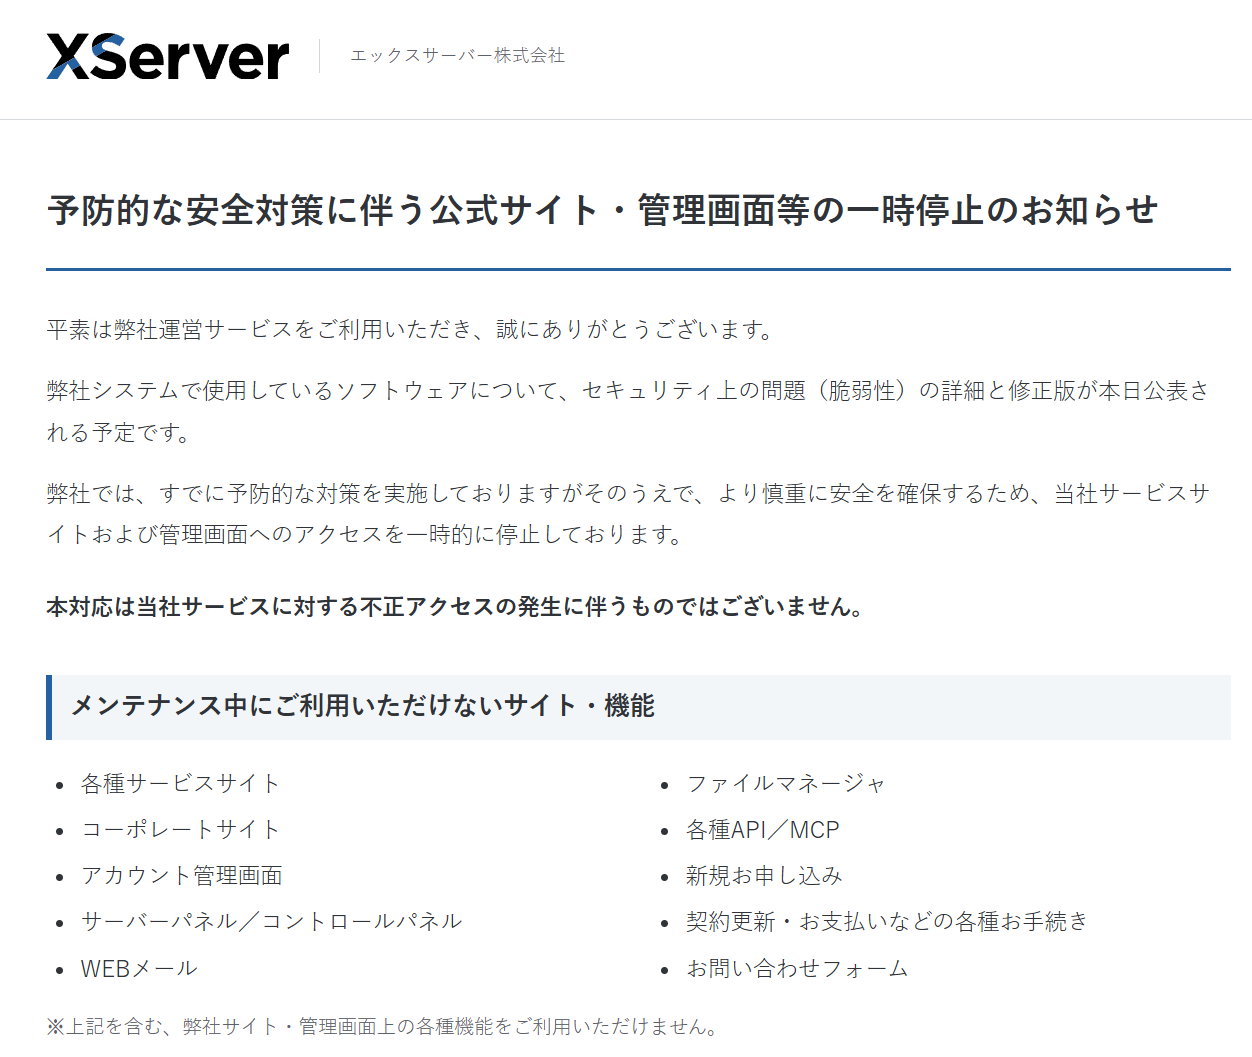
画面には、PHPに関する重大な脆弱性への予防措置として、一部機能を一時停止している旨が表示されていました。利用者側ではPHPの確認も変更もできません。
「自分でPHPを更新しないといけないのでは?」とも思いましたが、そもそもサーバーパネルごと閉じられているので、先回りのしようがありませんでした。
PHP公式が異例の事前予告
PHP公式の発表によると、PHP本体で2件の重大な脆弱性が確認されました。
 https://www.php.net/archive/2026.php
- 2件ともCVSS v4.0で9.2
- 修正版の公開予定は2026年10月21日14時(UTC)
- 日本時間では同日23時
- 影響を受けるバージョン、詳しい内容、修正版は公開時に発表
- 詳細の流出や実際の悪用が確認された場合は、公開を前倒しする可能性あり
普通なら、修正版と脆弱性情報は同時に出ます。
今回のポイントは、詳細を伏せたままということです。
「重大なものが2件あるので、今から更新の準備をしてほしい」と事前に呼びかけています。PHP公式自身がこういう予告をする時点で、かなり異例です。さらに騒ぎを大きくしたのが、修正版の公開前に脆弱性の情報や実証コードらしきものが外へ出たとみられていることでした。
守る側にはまだ修正版がありません。しかし攻撃する側には手がかりがあるかもしれない。
その空白時間をどう耐えるか。各社が選んだ手段が「先に止める」ということだったのではないでしょうか?
Cloudflareも緊急WAFルールを投入
Cloudflareは10月21日、緊急のWAFルール追加を発表しました。
 https://developers.cloudflare.com/changelog/post/2026-10-21-...
追加されたのは、異常な実行パターンを検知する「Generic Rules – Anomalous Execution」というルールです。ちょっと私には理解を超えているので AI に解説してもらうと、
- Cloudflare Managed Rulesetに4ルール追加
- Cloudflare Free Rulesetにも無料利用者向けのルールを追加
- 異常なリクエストを検知し、遮断または記録
はい、まったく意味がわかりませんね。
ついに国まで警告した
そして、内閣官房の国家サイバー統括室(NCO)も公式アカウントで注意喚起を出しました。
公開サイトでPHPを利用しているか確認し、10月21日23時に公開予定の修正パッチを速やかに適用できるよう準備を求める内容です。
IPAも事前の注意喚起を公開。海外でもCERT-EU、英国NCSC、豪州のサイバーセキュリティ当局などが警告を出しました。
ここまで来ると、もうWordPress界隈だけの騒ぎではありません。
- PHP公式がCriticalの脆弱性を事前予告
- Cloudflareが緊急WAFルールを投入
- ホスティング各社が管理機能やサービスを停止
- 日本政府が速やかな修正準備を要請
Webを支える基盤のかなり深いところで、世界中が同時に動いています。とにかくヤバいということだけは伝わってくるので余計に怖い。
国内サービスが次々と止まり始めた
国内では、修正版が公開される23時を待たず、多くのサービスが予防的な停止に入りました。こちらは AI に情報を仕入れてもらいました。
確認できた主な動きは次のとおりです。
ホスティング・インフラ
- XServer:サーバーパネルなど管理系機能を一時停止
- さくらインターネット:レンタルサーバー、VPS、SSL、ドメイン、会員機能などで緊急対応
- ロリポップ:サービスサイトやユーザー専用ページなどを順次メンテナンス
- IDCフロンティア/Zenlogic:Apacheを停止してPHP更新と脆弱性対策
- KAGOYA:PHP公式の詳細と修正版を待ちながら影響を調査
- InfiniCLOUD:一部機能を停止
商取引・生活関連
- BASE/PAY ID/BASE API:当初22時開始予定だったメンテナンスを15時50分へ前倒し
- コドモン:保護者アプリを含む全サービスを停止
- はいチーズ!:対象サービスを停止して安全確認
- 東京都民共済など:インターネットサービスを停止
- ツイキャス:22時30分から停止予定
- バンダイチャンネル:緊急システムメンテナンス
BASEの告知では、ショップの閲覧、注文、管理、APIなどを止めています。予定を6時間以上も前倒ししたところに、切迫感があります。
コドモンの告知は、今回の影響をかなり分かりやすく表していました。登降園、連絡帳、健康記録など保育現場の業務に直結するため、停止中に使う紙の登降園記録簿や案内文書まで配布しています。
Webサービスが止まるという言葉だけでは軽く聞こえますが、その先では現場が紙の運用へ戻っています。
ゲーム・動画サービス
- ウマ娘 プリティーダービー
- グランブルーファンタジー
- Shadowverse: Worlds Beyond
- プリンセスコネクト!Re:Dive
- ドルフィンウェーブ
- ニコニコ漫画などニコニコ関連サービスの一部
Cygames系の複数サービスは23時から一斉にメンテナンスへ入る予定です。多くの告知では、現時点で不正アクセスや情報流出は確認されていないと説明されています。
創作・同人・投稿系
- pixiv
- ピクシブ百科事典
- pixivFANBOX
- BOOTHの注文・ログイン機能
- pictSQUARE
- pictBLand
- pictSPACE
- オンライン同人入稿「するる」
- クラウドソーシング「つなぐ」
ただし、pixivやニコニコ漫画など、公式告知で「外部ソフトウェアの重大な脆弱性」とだけ説明し、PHPを明記していないサービスもあります。時刻や状況から同じ案件への対応とみられますが、ここは断定せずに分けて見たほうがよさそうです。
大学・教育機関
- 富山大学:Moodleなどの学外アクセスを停止
- 広島大学:Moodleを学内限定へ変更
- 東京外国語大学:一部コンテンツの停止やアクセス制限
- 名城大学:統合ポータルをメンテナンス
- 高知大学:Moodleを停止
- 京都大学:情報セキュリティeラーニングなどを停止
- コニカミノルタ tomoLinks:学校向けサービスを緊急停止
大学ではPHPで動くMoodleへの対応が目立ちます。授業や教材配信に関係するため、こちらも単なるWebサイトの停止では済みません。
なぜ修正版の公開前に止めるのか
修正版の公開は、防御側に直す手段を渡すと同時に、攻撃側へ「どこを直したか」を示すことにもなります。
攻撃者は修正前後の差分を調べ、脆弱性の場所や攻撃方法を解析できます。その間に、まだ更新できていないサーバーを自動で探される可能性があります。
今回は修正版が存在しない段階で情報が外へ出たとみられています。
公開したまま23時を迎えるより、先にサービスを止めてから修正版を待つ。
XServerが管理画面を閉じ、BASEが予定を前倒しし、コドモンが紙運用を用意したのは、いずれも被害が起きたからではなく、被害を出さないためです。
donpy.net でいま何ができるか?
いまのところ、私にできる作業は実質ないようです。
- PHPの確認:サーバーパネルが閉じているのでできない
- PHPの変更:同じくできない
php.iniの変更:できない- ファイルマネージャーでの操作:できない
XServerが修正版をサーバーへ導入し、管理画面を再開したあと、donpy.net で使っているPHPが修正版になっているかを確認するくらいのようです。XServerからバージョン切り替えの案内が出た場合は、こちらで手動で変更することになりますが、どうなるかはまだわかりません。
先日、XServerのサイトセキュリティ診断を使い、WordPressのログインURL変更、二要素認証、XML-RPC遮断などを終えたばかりでした。
その翌日に、今度はWordPressより下の層にあるPHP本体で国まで動く騒ぎです。
セキュリティ界隈、ほんとに最近どうなっとるんや!くらいの感想しか書けないのが歯がゆい・・・。
23時に修正版と詳細が公開されれば、影響範囲と各社の次の対応が見えてきます。それまではXServerが扉を閉めてくれているので、おとなしく待つことにします。
ではまた。
ディスカッション
コメント一覧
まだ、コメントがありません